 化学プラント大全

本日は、プラントの「最後の砦」とも言える重要なシステム、安全計装システム(SIS)について解説します。
はじめに
「DCS(分散制御システム)があるのに、なぜ別の安全システムが必要なんですか?」
「SIL(シル)って言葉をよく聞くけど、具体的になにを計算しているの?」
現場の若手エンジニアから、このような質問を受けることがよくあります。
確かに、通常の制御(DCS)でも警報は鳴りますし、バルブを閉じることも可能です。しかし、化学プラントにおいて「制御」と「安全」を明確に分けることは、大事故を防ぐための鉄則です。
この記事では、SISとは何か、DCS(BPCS)との違い、SIF・SILの意味、運用上の落とし穴を「なぜそれが必要なのか」という視点で扱います。SILを具体的にどう決め、どう検証するかは、SILの決め方と検証で扱っています。
1. 安全計装システム(SIS)とは何か?
安全計装システム(SIS: Safety Instrumented System)とは、プラントの運転状態が危険な領域に入りそうになった時、自動的にプラントを安全な状態へ移行させる(シャットダウンする)システムのことです。
DCS(BPCS)とSISの違い
最も重要なポイントは、通常の運転制御を行う基本プロセス制御システム(BPCS: Basic Process Control System)、いわゆるDCSと、SISは独立していなければならないということです。 DCS そのものの仕組みはDCSの基礎知識で説明しています。
| 項目 | BPCS (DCS等) | SIS (安全計装) |
|---|---|---|
| 目的 | 製品品質の維持、効率的な運転 | 危険状態の回避、被害の軽減 |
| 作動頻度 | 常時(連続的に制御) | 非常時のみ(低頻度) |
| 状態 | アクティブ(動的) | パッシブ(待ち受け) |
| 独立性 | プロセスの一部 | BPCSから独立が必要 |
安全対策は「防護層(Layer of Protection)」として、玉ねぎのように何層にも重ねて考えます(オニオンモデル)。
中心にプロセスがあり、まずはBPCS(DCS)が制御します。それでも制御不能になった場合に作動するのがSISです。さらにその外側に物理的な保護(安全弁など)があります。
現場の視点:
「DCSでインターロック組めばいいじゃないか」と思うかもしれませんが、もしDCSのCPUが故障したり、DCS側の電源が落ちたりしたらどうなるでしょうか? 共倒れを防ぐために、センサー、ロジック、操作端(バルブ等)のすべてを別系統にするのが理想的なSISの姿です。
2. 重要なキーワード:SIFとSIL
SISを語る上で避けて通れないのが「SIF」と「SIL」です。
SIF(Safety Instrumented Function:安全計装機能)
SIS全体の中で、特定の危険を防ぐための個別のループを指します。
例えば、「反応器の圧力が1.0MPaを超えたら(センサー)、原料供給バルブを遮断する(操作端)」という一つの機能が、一つのSIFです。
SIL(Safety Integrity Level:安全度水準)
そのSIFに求められる「信頼性のレベル」を1〜4の数字で表したものです。数字が大きいほど、より高い信頼性(失敗しにくさ)が求められます。
化学プラントでは一般的にSIL 1〜SIL 3が用いられます。これは、その機能が必要になった時に「失敗する確率(PFDavg)」によって定義されます。
- PFDavg (Average Probability of Failure on Demand): 作動要求時の平均失敗確率
- RRF (Risk Reduction Factor): リスク低減係数
| SIL レベル | 作動要求時の失敗確率 (PFDavg) | リスク低減係数 (RRF) |
|---|---|---|
| SIL 1 | 10⁻¹〜10⁻² (10回〜100回に1回失敗) | 10〜100 |
| SIL 2 | 10⁻²〜10⁻³ (100回〜1000回に1回失敗) | 100〜1000 |
| SIL 3 | 10⁻³〜10⁻⁴ (1000回〜1万回に1回失敗) | 1000〜10000 |
設計のポイント:
「全部SIL 3にすれば安全」ではありません。SILが高いほど、センサーの3重化(2oo3構成など)や頻繁なテストが必要になり、コストとメンテナンス負荷が跳ね上がります。必要なSILは、リスク評価(LOPA等)で不足分を計算して決めます。手順はSILの決め方と検証で扱っています。
3. 現場運用での注意点と「落とし穴」
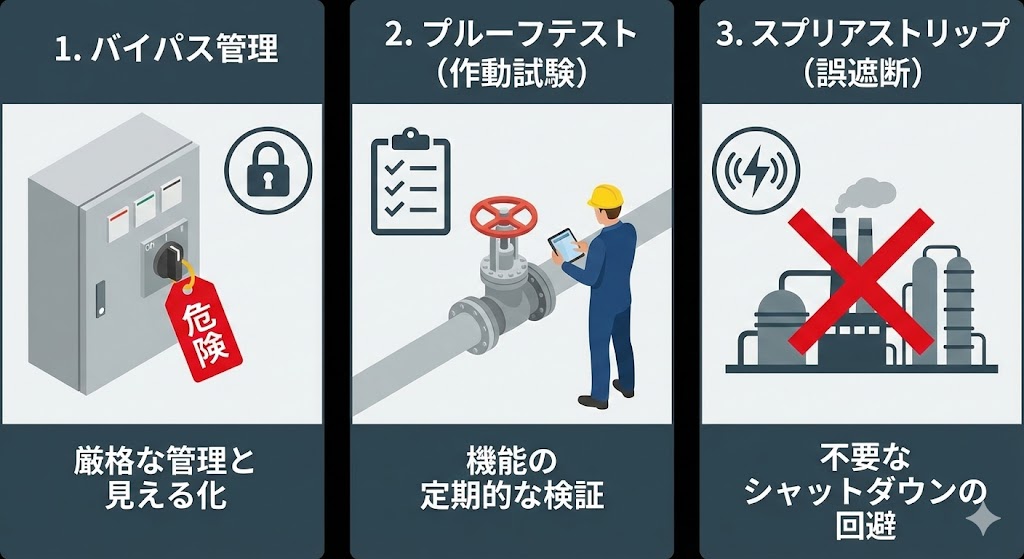
どれほど立派なシステムを設計しても、運用・保全が適切でなければSISは機能しません。ここでは現場で特に注意すべき点を挙げます。
① バイパス運用(Force/Masking)の厳格管理
メンテナンスやスタートアップ時に、一時的にインターロックを解除(バイパス)することがあります。これが最大のウィークポイントです。
- リスク: バイパスしたまま忘れ去られ、その間に異常が発生して事故になる。
- 対策: バイパスは許可制にし、必ず「誰が、いつ、なぜバイパスし、いつ戻すか」を見える化すること。シフト交代時の申し送りは必須です。
② プルーフテスト(Proof Test)の実施
SISは「普段動かない」システムです。いざという時にバルブが固着して動かないかもしれません。
そのため、定期的に「本当に機能するか」を確認するテスト(プルーフテスト)を行います。IEC 61511では、決めた間隔でのプルーフテストの実施が求められます。
- 部分作動テスト(Partial Stroke Test): バルブを10%だけ動かして固着がないか見る。
- 全作動テスト(Full Stroke Test): 定修時などに実際に全閉・全開させる。
保全の悩み:
テスト周期はPFDavgに直結します。テスト間隔を延ばすと、SILを満たせなくなることがあります。間隔とPFDavgの関係は、上の記事で計算例とともに扱っています。
③ スプリアストリップ(Spurious Trip)
危険ではないのに、計器の故障やノイズで誤ってSISが作動し、プラントが止まってしまうこと(誤動作)です。
これは安全上の問題ではないように見えますが、「再起動時のリスク」や「オオカミ少年効果(オペレーターが警報を信じなくなる)」を生むため、プロセス安全上も無視できない問題です。
センサーの冗長化(2oo3投票方式など)は、安全確保だけでなく、この誤動作による稼働率低下を防ぐためにも有効です。
まとめ
安全計装システム(SIS)は、化学プラントの安全を守るための最後の砦です。
- 独立性が命: DCS(制御)とSIS(安全)は明確に分離する。
- SILは指標: リスク評価に基づき、適切な信頼性レベル(SIL)を設定・維持する。
- 運用が鍵: バイパス管理と定期的なテスト(プルーフテスト)が機能維持の生命線。
- 誤動作もリスク: 不要なトリップを避ける設計も、広義の安全につながる。
「何も起きない」ことが最大の成果であるSIS。
地味に見える定期テストやバイパス管理の一つ一つが、あなた自身と仲間の命を守っています。明日現場に出る際、緊急遮断弁(ESV)を見かけたら、その背後にある設計思想と維持管理の努力を少し思い出してみてください。
参考文献
- IEC 61508 / JIS C 0508: 機能安全の基本規格
- IEC 61511 / JIS C 0511: プロセス産業分野における機能安全の規格
- CCPS: Guidelines for Safe Automation of Chemical Processes
インターロックの設計と、解除(バイパス)の運用ルールはこちら。
関連記事
SILをどう決め、どう検証するか、そして規格全体の枠組みは、下の記事で扱っています。
プロセス安全の全体地図
この記事は「プロセス安全・防災」カテゴリの1本です。約100本を6つの領域に整理した地図と、立場・目的別の読む順は、こちらにまとめています。
プロセス安全・防災は、物質・リスク評価・設計・マネジメント・事故教訓の5つの記事マップで案内しています。
 PLANT NEWS ON NOTE
化学プラントニュース
化学・石油プラントの重要ニュースを、毎週の週報と事故速報でお届けします。現場で押さえたい動きを、わかりやすく整理します。
noteで最新ニュースを読む ↗